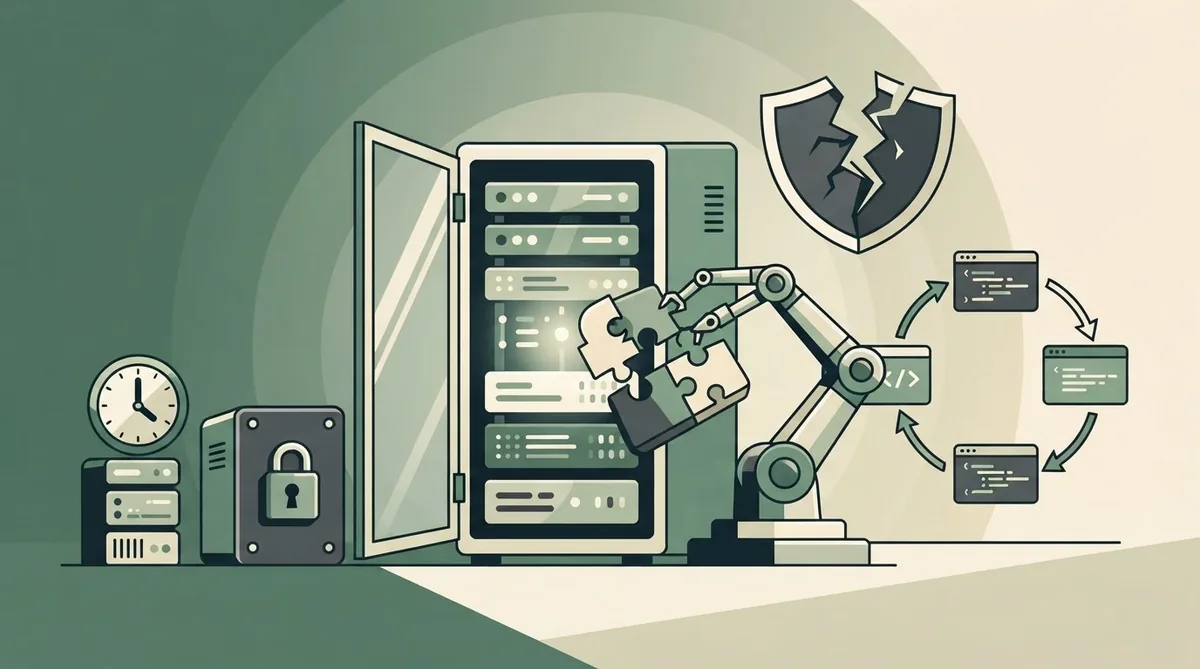
Google hat nach eigenen Angaben ein Programm entdeckt, das Software-Schwachstellen ohne menschliche Hilfe ausnutzt. Der Fund gelang auf einem offen zugänglichen Testserver. Das berichtet coindesk.com. Das Tool trägt den Namen „exploit_agent“. Es beobachtete Software-Updates und verglich den Code vor und nach Reparaturen. Aus den Unterschieden leitete es Schwachstellen ab. Danach baute es selbstständig Angriffe und führte sie aus.
Was das Programm genau tat
Der Agent überwachte Patches, also Korrekturen für bekannte Fehler. Sobald ein Hersteller eine Lücke schloss, schaute das Programm auf den alten und den neuen Code. So erkannte es, wo der Fehler saß. Anschließend erstellte es einen Exploit. Das ist ein kleines Programm, das genau diese Lücke ausnutzt. Der Agent startete den Angriff ohne weitere Anweisung. Ein Mensch musste nicht eingreifen. Der Name „exploit_agent“ und russische Kommentare in den Dateien deuten auf die Herkunft hin. Google selbst äußerte sich nicht dazu, wer das Tool gebaut hat.
Warum der Fund wichtig ist
Bisher half KI vor allem dabei, Sicherheitslücken zu finden. Der neue Fall zeigt einen Schritt weiter: Die KI nutzt die Lücke auch selbst aus. Das verändert die Lage für alle, die Software betreiben. Denn ein Angriff braucht jetzt weniger Zeit und weniger Fachwissen. Ein Programm kann rund um die Uhr arbeiten. Es wird nicht müde und macht keine Pausen. Besonders gefährlich sind offene Testserver. Sie enthalten oft alten Code und sind nicht gut geschützt. Genau dort wurde das Tool gefunden. Wer solche Server ungeschützt im Internet stehen lässt, lädt Angreifer ein. Der Fall ist kein Grund zur Panik. Aber er macht klar, dass einfache Schutzmaßnahmen wichtiger werden.
Was Firmen jetzt tun sollten
Die wichtigste Regel bleibt: Test- und Entwicklungsserver gehören nicht offen ins Internet. Wer sie braucht, sollte sie mit Passwort und zusätzlicher Prüfung absichern. Updates für bekannte Lücken sollten schnell eingespielt werden. Denn der Agent nutzt genau die Zeit zwischen Bekanntwerden und Reparatur. Je kürzer diese Zeit ist, desto weniger Angriffsfläche bleibt. Außerdem hilft es, den Datenverkehr auf solchen Servern zu beobachten. So fällt ein fremdes Programm eher auf. Google hat den Fund veröffentlicht, um auf diese Gefahr hinzuweisen. Das ist ein fairer Zug. Denn wer die Methode kennt, kann sich besser schützen.
Fazit
Der Fall zeigt eine neue Stufe der Automatisierung im Bereich Sicherheit. KI kann nicht nur helfen, Fehler zu finden. Sie kann sie auch selbst ausnutzen. Das erhöht den Druck auf Firmen und Behörden. Offene Testserver und langsame Updates werden zum echten Risiko. Wer heute noch zögert, sollte jetzt handeln. Die gute Nachricht: Die Gegenmittel sind bekannt und meist nicht teuer. Es braucht vor allem Konsequenz.